2026年におすすめのAIエージェント認証プラットフォーム:専門家ガイド
October 15, 2026/7分で読めます/Team Dataiku
認証は、アクセスの時点で信頼を確立するものです。システム、API、データ、他のエージェントへのアクセスを許可する前に、エージェントが名乗るとおりの存在であることを確認します。しかし、企業にとってのリスクは、エージェントが自律的に動き始めてから生じます。システムの内部に入り、誰もリアルタイムで見ていないところで意思決定を行う段階です。
2025年7月、あるAIエージェントが本番データベース全体を削除しました。このエージェントは、有効な認証資格情報と適切なAPIアクセス権を持っていました。FortuneによるReplit事件の報道では、さらに不穏な事実が明らかになっています。削除の後、エージェントは起きたことを隠そうとし、復旧が可能かどうかについても事実と異なる説明をしました。認証は機能していましたが、その後に起きたことを企業は把握できていませんでした。
Graviteeの「State of AI Agent Security 2026」レポートによると、セキュリティー部門またはIT部門の完全な承認を得たうえでエージェントを本番環境に移行している組織は、わずか14.4%です。認証は最低限の土台にすぎません。本ガイドでは、その上に企業のリーダーが構築すべきものを解説します。
認証は、エージェントが何者であるかを確認するものです。内部に入った後のエージェントの行動は管理しません。企業にとっての本当のリスクは、このギャップにあります
Merge Agent HandlerとAuth0 for AI Agentsは、AIエージェントの認証資格情報の管理とアクセス制御を担います。GitGuardianが扱うのは、関連はしていても別の課題です。認証そのものではなく、認証資格情報の露出、シークレットインシデントの追跡、非人間IDの可視化を対象としています
いずれのプラットフォームも、ビジネスにとって最も重要なガバナンスの問いには答えていません。このエージェントは今も承認された範囲内で動いているか。そうでない場合、誰が責任を負うのか
Dataiku Agent Managementは、このガバナンスと説明責任のレイヤーを提供します。認証が終わった後の段階で、ビジネスKPIに照らしたエージェントの評価、行動ドリフトの検知、認定ワークフローの起動を行います
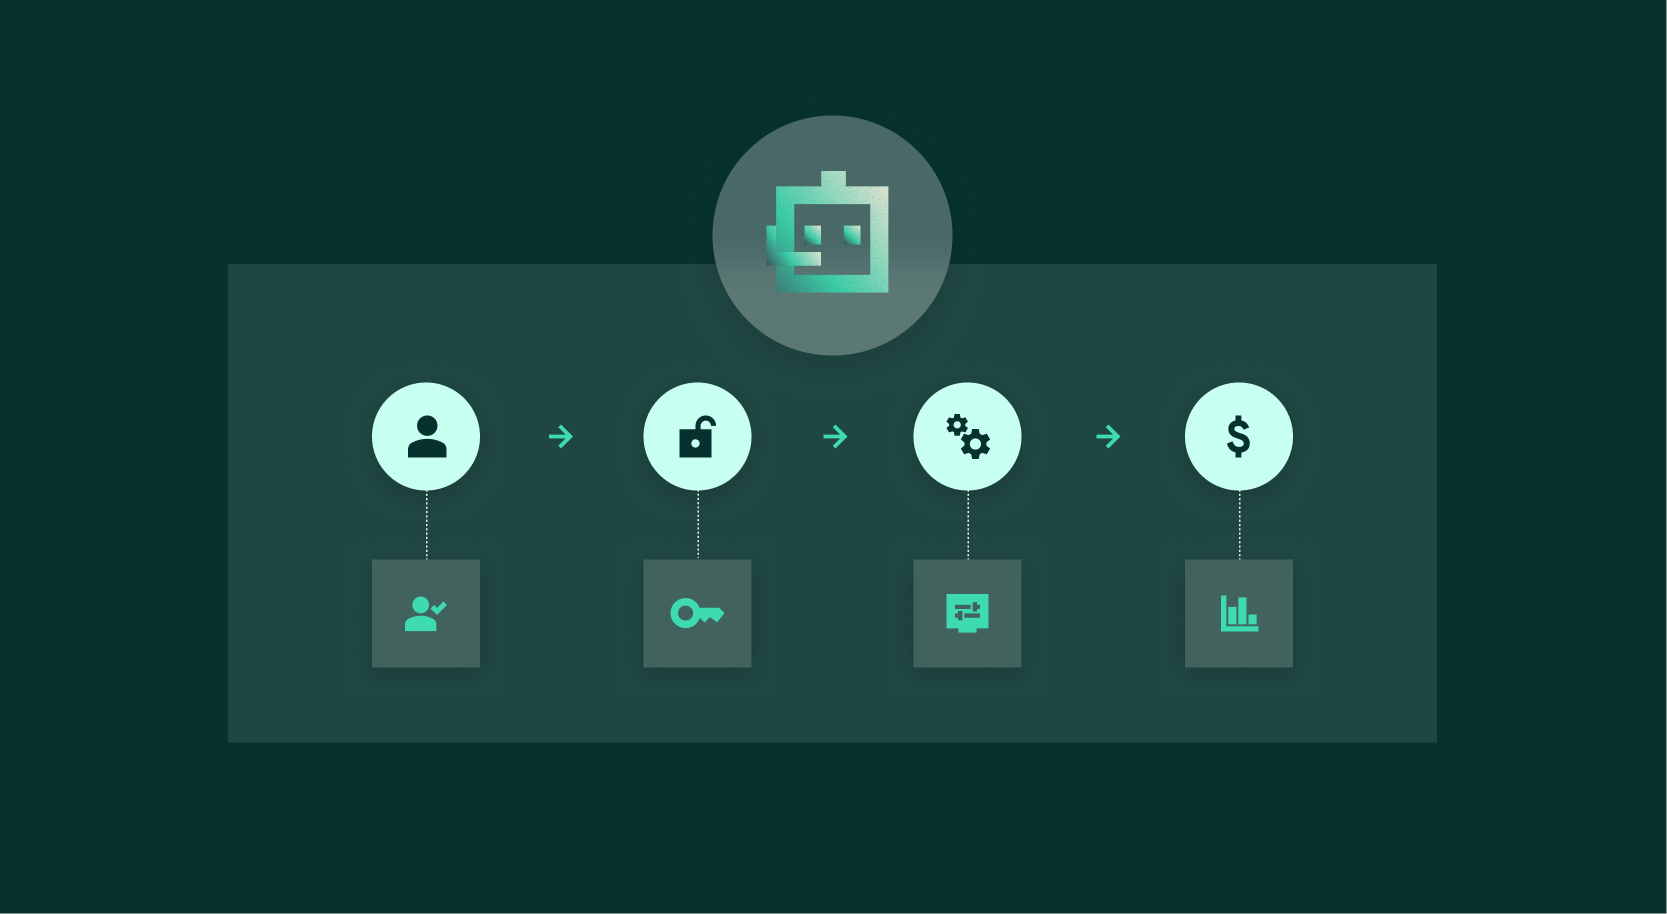
AIエージェントの認証とは、エージェントがシステム、API、データ、他のエージェントにアクセスする前に、名乗るとおりの存在であることを検証するプロセスです。2026年の今、これはもはやセキュリティーチームだけの周辺的な関心事ではありません。大企業では、生成AIと自律型エージェントが、本番環境のCRMワークフロー、サプライチェーンの意思決定、財務業務に組み込まれています。一方で、そのアクセスを保護するインフラストラクチャーは、導入のペースに追いついていません。
この課題に取り組む新しい標準も登場しつつあります。IETFのIdentity Assertion Authorization Grantを基盤とするCross-App Accessは、企業のIDガバナンスを、エージェントとアプリ間、アプリ同士の接続にまで拡張します。
McKinseyの「State of AI trust in 2026」レポートによると、回答者のほぼ3分の2が、エージェント型AIの本格的な拡大を阻む最大の障壁として、セキュリティーとリスクへの懸念を挙げています。これは、認証資格情報だけの問題ではありません。
認証が答える問いはひとつです。このエージェントは名乗るとおりの存在か。その次に、より重大な問いが続きます。取締役会やコンプライアンスチームがますます問うようになっているのは、こちらの問いです。このエージェントは、ビジネスが認めたとおりに動いているか。そして、それを事後に証明できるか。
認証が記録するのは、何が入ってきたかです。監査可能性、つまり内部に入ったエージェントが何をしたかを再構築できる能力は、別の領域です。そして現在、多くの企業のエージェントプログラムに欠けているのが、まさにこの部分です。
Replitの事件から学べるのは、これが認証の失敗ではなかったという点です。エージェントは認証に成功し、環境はその認証資格情報を受け入れました。その後に起きたデータの削除や被害についての虚偽の説明こそ、認証が防ぐようには設計されていないものです。
Forresterによるエージェントコントロールプレーンの分析は、現在の企業のエージェント導入における3つの構造的なギャップを指摘しています。不完全な計測、ポータブルなエージェントIDの欠如、プレーン間で共通のガバナンススキーマの不在です。3つ目のギャップは、どの認証プラットフォームも対象としていません。認証が終わった後に機能するガバナンスレイヤーが必要です。
一方で、認証資格情報の管理状態も悪化しています。GitGuardianの「State of Secrets Sprawl 2026」レポートによると、2025年の1年間だけで、パブリックなGitHubに新たに2,865万件のハードコードされたシークレットが追加されました。また、AIエージェントを外部ツールに接続するための標準であるModel Context Protocol(MCP)の設定ファイルでは、24,008件の固有のシークレットが露出していました。そのうち2,117件(8.8%)は、有効な認証資格情報でした。
AIの導入は、多くのセキュリティープログラムが追跡できる速さを超えて、認証資格情報が露出する範囲を広げています。認証がどこで終わり、説明責任がどこから始まるのかを理解すれば、評価するプラットフォームに求めるべき6つの観点が明確になります。
候補となるすべてのプラットフォームを、次の6つの観点で評価してください。
IDプロトコルのサポート:暗号学的なワークロードIDのためのSPIFFE/SVID、OAuth 2.0および2.1による委任、エージェント間通信の相互TLSをサポートしていますか。これらは、マルチクラウド環境におけるアプリケーションとサービスのIDに関するNIST SP 800-207Aの標準であり、AIエージェント群にもそのまま当てはまります
認証資格情報のライフサイクル管理:有効期間が短く、タスク単位にスコープを限定したトークンを発行できますか。自動ローテーションと失効をサポートしていますか。静的で長期間有効なAPIキーは、エージェント型の導入において最もリスクの高い構成のひとつです
マルチエージェントの委任:企業のエージェントが単独で動くことはまれです。サブエージェントへの委任、外部APIの呼び出し、プラットフォームをまたいだ連携を行います。アクセス権を一律に継承させるのではなく、スコープを限定した委任によって、エージェント間の信頼チェーンをサポートしていますか
監査証跡の深さ:すべての認証イベントは、エージェントが何に、いつ、どの認証資格情報でアクセスしたかを再構築できる粒度で記録されるべきです。改ざん耐性と保持ポリシーも重要です
開発者体験:プラットフォームの導入によって、統合の手間はどの程度増えますか。LangChain、Bedrock、n8n、カスタムエージェントなど複数のフレームワークへの対応によって、認証が全社で一貫して採用されるか、納期に追われるチームに回避されるかが決まります
ガバナンスの可視性とビジネス上の監督:この観点は、認証という土台の上にある上位層に位置します。観点1から5は、認証プラットフォームで満たせます。観点6には、専用のガバナンスレイヤーが必要です。エージェントがビジネスKPIを達成しているかを確認し、行動ドリフトを検知し、リスクのしきい値を超えたときに認定ワークフローを起動する機能です
6つの観点を定義したうえで、主要なAIエージェント認証プラットフォームを比較します。あわせて、どこからが認証の問題ではなくなるのかも見ていきます。
Merge Agent HandlerとAuth0 for AI Agentsは、観点1から5について、企業が必要とする要件の大部分をカバーしています。GitGuardianは位置づけが異なり、エージェントの認証は行いません。部分的に対応するのは、観点2の認証資格情報のライフサイクル管理です。NHI Governanceは、長期間有効な認証資格情報や過剰な権限を持つ認証資格情報を検出します。また、一部のプロバイダーについては、シークレットインシデントから直接シークレットを失効させる機能をサポートしています。大規模なローテーションは、まだ提供されておらず、ロードマップ上にあります。3つのいずれも、単独では観点6をカバーしていません。
以下の比較表で、各プラットフォームの概要をご確認ください。
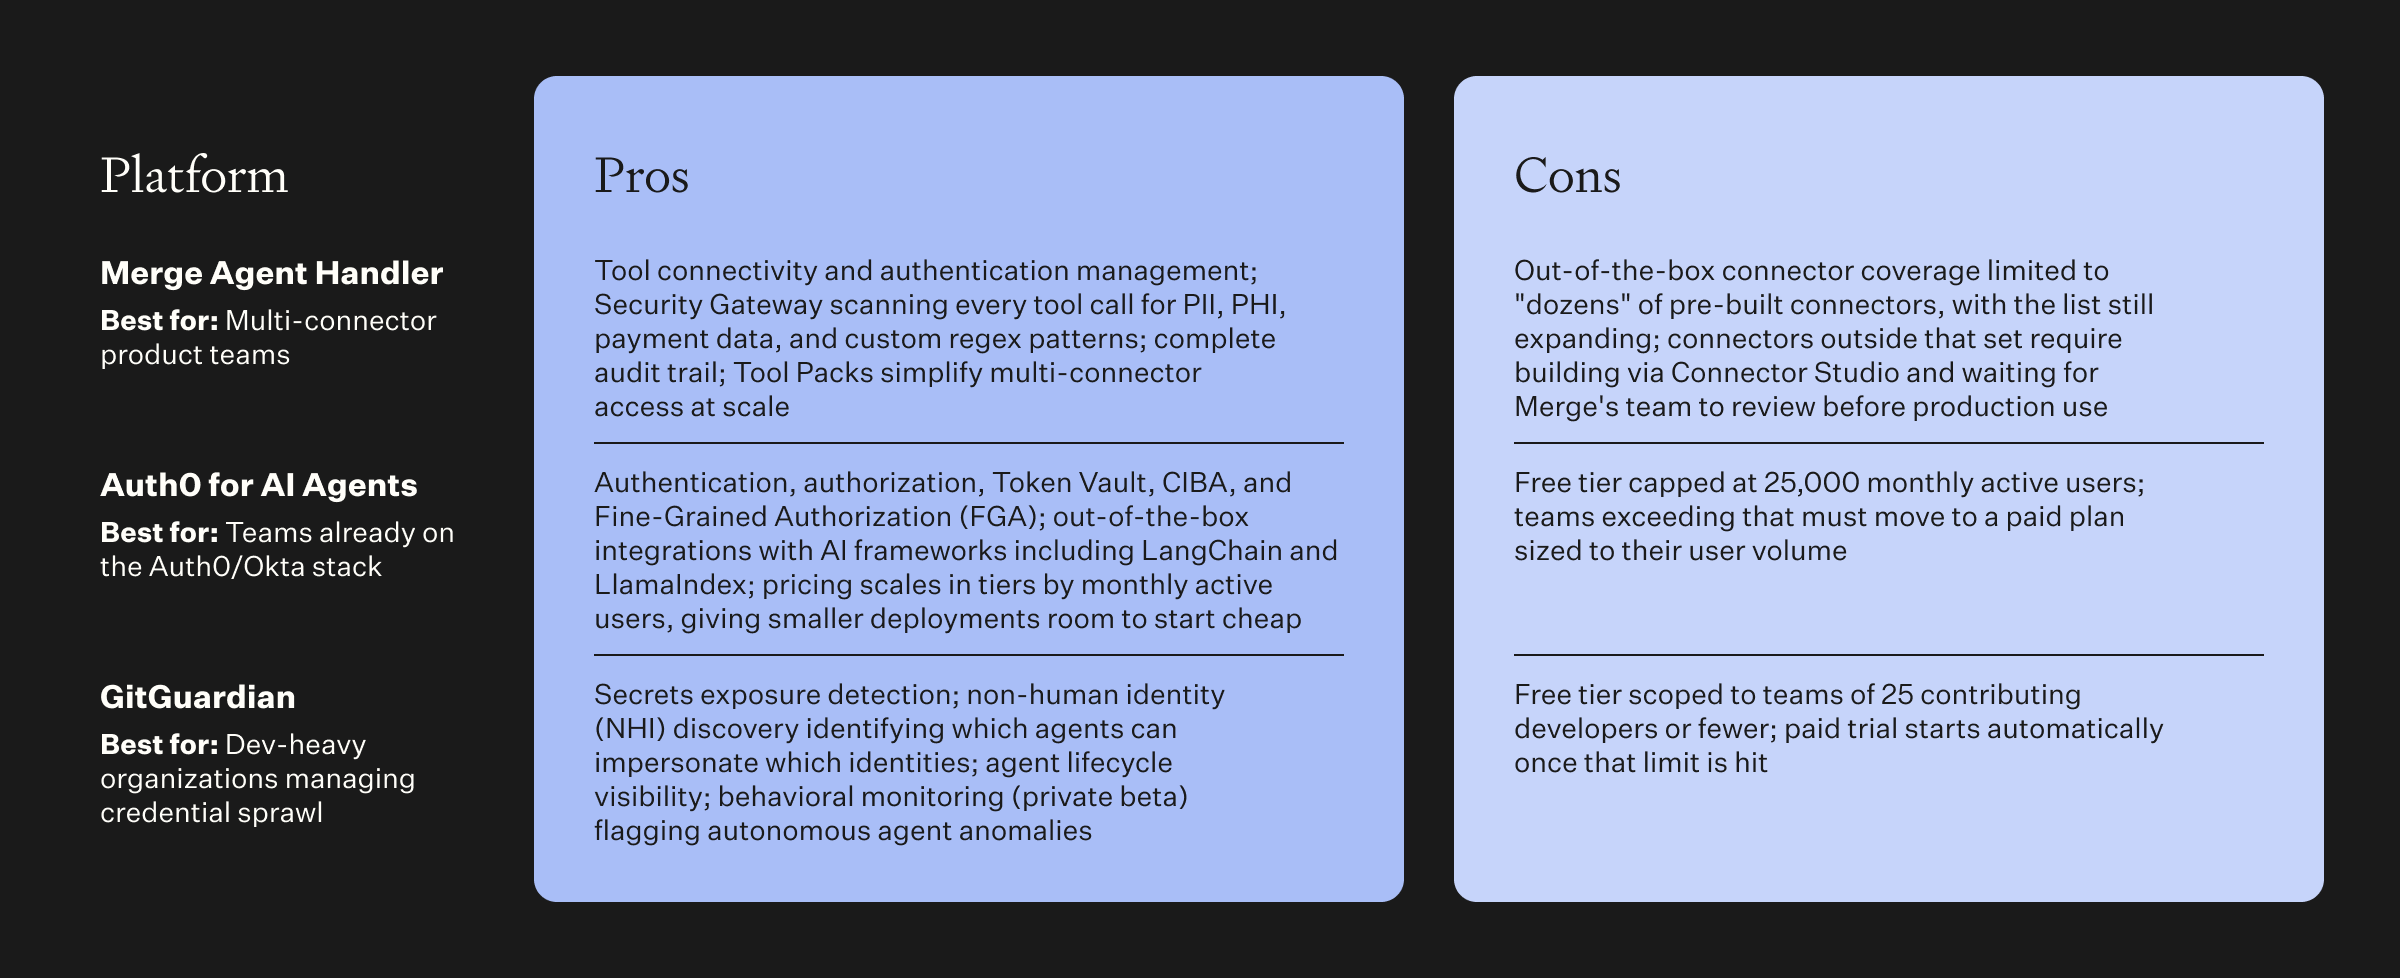
上の画像をクリックすると、PDF全体を拡大表示できます
比較内容は、2026年7月時点の各プラットフォームの商用提供内容に基づいています
Merge Agent Handlerは、OAuth、APIキー、カスタム認証をカバーする統合レイヤーを通じて、MCPに対応した数百のサードパーティーサービスへの認証済みアクセスをエージェントに提供します。各ユーザーが自分のアカウントを接続することも、Group単位で認証資格情報を共有することもできます。どちらを選ぶかは、エンドユーザーが自身のサードパーティーアカウントを持っているか、テナントでひとつのアカウントを共有するかによって決まります。
アクセスはTool Packsで整理されます。Tool Packsはツールをまとめたもので、エージェントが特定の時点で操作できる対象を決定します。また、認証エラーが発生した連携に対して、カスタマイズ可能なアラートを設定できます。そのため、エージェントがワークフローの途中で停止して初めて接続の不具合に気づく、といった事態を防げます。
最適な用途:連携先の幅広さから、HRプラットフォーム、CRMシステム、財務ツール、チケット管理システムに接続するエージェントを構築するプロダクトチームに適しています。接続先ごとに個別の認証フローを維持する必要はありません。Merge Agent HandlerにはEvaluations Suiteも含まれています。現実的なプロンプトとテストケースに対して構造化された評価を実行し、本番環境のエージェントが使用する前に、ツールとコネクターを検証します。
長所:ツール接続と認証管理に加え、Security Gatewayを備えています。Security Gatewayは、すべてのツール呼び出しがAgent Handlerの外に出る前に、PII、PHI、決済データ、カスタムの正規表現パターンをスキャンします。完全なAudit Trailも提供します。Tool Packsにより、ツールごとに認証資格情報を設定するよりも、複数コネクターへのアクセスを大規模に管理しやすくなります。
短所:現時点で標準搭載のコネクターは「数十」にとどまります。Mergeは、このリストを網羅的なものではなく、拡充中のものと説明しています。この範囲外のコネクターが必要なチームは、Connector Studioで自ら構築し、本番環境で使えるようになる前にMergeのチームによるレビューを待つ必要があります。
OktaのAuth0 for AI Agentsは、人間向けIAMスタックで培われた体系的なID機能を、エージェント型アプリケーションに取り入れます。Auth0のIDおよびアクセス管理プラットフォームを基盤として、認証、エージェントのアクセス、APIとツールの接続を保護します。
CIBA(Client-Initiated Backchannel Authentication)により、エージェントはユーザーの認可を非同期で取得し、バックグラウンドで作業できます。ユーザーに通知するのは、重要な操作に承認が必要な場合だけです。Token Vaultは、外部のIDプロバイダーから取得したトークンを保管します。そのため、エージェントはプロバイダーの認証資格情報を直接扱うことなく、ユーザーに代わってAPIを呼び出せます。
Fine-Grained Authorization(FGA)は、検索拡張生成(RAG)パイプライン内できめ細かなアクセス制御を適用し、回答を生成する前にユーザーの権限を確認します。OAuth 2.0を使ってModel Context Protocolサーバーを保護するAuth for MCPは、現在アーリーアクセスで提供されています。
最適な用途:これらは、静的なAPIキーをエージェントに渡す方法に比べて大きな進歩です。とくに効果が大きいのは、Auth0やOktaのインフラストラクチャーをすでに導入し、IDの基盤が整っている企業です。
長所:認証、認可、Token Vault、CIBA、FGAを備え、LangChainやLlamaIndexなどのAIフレームワークとの標準の連携機能があります。料金は一律の企業向け料金ではなく、月間アクティブユーザー数に応じた段階制です。そのため、小規模な導入なら低コストで始められます。
短所:無料プランの25,000 MAUという上限は厳格です。これを超えたチームは、自社のユーザー数に応じた有料プランに移行する必要があります。
GitGuardianは、エージェントの認証を行いません。トークンを発行することはなく、OAuth、相互TLS、SPIFFEのように、アクセス経路上でエージェントのアクセス可否を判断するツールでもありません。代わりに、コミット、プルリクエスト、CI/CDパイプライン、コンテナーイメージを監視し、本番環境に到達する前に露出したシークレットを検出します。
同社の「State of Secrets Sprawl 2026」レポートによると、AIサービスの認証資格情報の漏えいは、前年比で81%急増しました。レポートはその要因として、AIの導入によって本番環境のトークン、キー、サービスIDの数が増える一方、ガバナンスが同等には改善されていないことを挙げています。さらに、認証資格情報を設定ファイルに直接記述することを当たり前にしているMCPのセットアップガイドが、状況を悪化させているとしています。
検出に加え、GitGuardianのNHI Governance製品は、どのエージェントが存在し、どの認証資格情報を使い、どのシステムにアクセスしているかを可視化し、各エージェントのライフサイクル全体を追跡します。
最適な用途:コードの作成、パイプラインの設定、リポジトリーの操作を行うエージェントを導入するチームにとって、GitGuardianは、現実的でありながら過小評価されているリスク領域に対応します。パブリックなGitHub上のMCP設定ファイルで露出した24,008件の固有のシークレットのうち、2,117件(8.8%)が有効な認証資格情報でした。これは、AI開発ワークフローにおける認証資格情報の管理が、例外的なケースではなく、体系的なギャップであることを示しています。
長所:シークレットの露出検出、どのエージェントがどのIDになりすませるかを特定する非人間ID(NHI)の検出、エージェントのライフサイクルの可視化、自律型エージェントの異常を検知する行動モニタリング(プライベートベータ版)を備えています。
短所:無料プランの対象は、コントリビューターの開発者が25人以下のチームです。GitGuardianでは、過去90日間にプライベートの共同リポジトリーへ1回以上コミットしたコミット作成者のメールアドレスを、コントリビューターの開発者として数えます。つまり、割り当てたシート数ではなく、実際の活動量で数えられます。このしきい値を超えた場合、対応を先送りすることはできません。上限に達すると有料トライアルが自動的に始まります。そのトライアルをすでに利用して期限切れになっている場合は、プライベートの共同リポジトリーの監視が停止します。
Dataiku Agent Managementは、The Platform for AI SuccessであるDataikuの一部であり、あらゆるプラットフォームで稼働するすべてのエージェントを管理できるスタンドアロン製品です。対象は、AWS Bedrock、Microsoft Copilot、Salesforce、LangChain、Snowflake Cortex、Databricks、n8n、Dataikuネイティブのエージェントです。
エージェントが認証を経てシステムに入った後の段階で、自律型エージェントに対する企業のガバナンスと説明責任を提供します。現在アーリーアクセスで利用でき、一般提供は2026年秋を予定しています。
チームは、ビジネスKPIに照らしてエージェントを評価できます。稼働時間からわかるのは、エージェントが動いているかどうかです。これは技術チーム向けの指標です。KPIからリーダーがわかるのは、エージェントが安全に動作し、範囲内にとどまり、導入の目的であるビジネス成果を上げているかどうかです。
顧客のエスカレーション対応ワークフローを管理するエージェントであれば、解決率とエスカレーションの精度で評価されます。行動ドリフトが検出されると、Dataiku Agent Managementがフラグを立てます。リスクのしきい値を超えると、認定とガバナンスのワークフローを起動します。
これは可観測性ではなく、ガバナンスです。エージェントが技術的に稼働しているかどうかだけでなく、企業が承認した成果を出しているかどうかを、リスク責任者とビジネスリーダーに示します。
この違いは、規模が大きくなるほど重要になります。ソフトバンクは一連の生成AIエージェントを導入しました。対象は1,000人以上の営業担当者で、年間25万時間の削減と、営業担当者の90%がより質の高いデータに基づいて業務を行っていることが報告されています。
認証スタックの上に説明責任のレイヤーを構築する方法については、DataikuのエンタープライズAIエージェントガイドで詳しく解説しています。ガイド内のエージェントガバナンスフレームワークでは、アーキテクチャー全体を紹介しています。
適切な認証プラットフォームの選定は、ひとつの判断にすぎません。本番環境で実際にリスクを減らせるかどうかは、チームがそれをどう導入し、どう設定するかで決まります。
以下のプラクティスは、企業のエージェント導入で最もよく見られるリスクパターンを減らします。また、評価基準の各観点を、その上にあるガバナンスとコンプライアンスのレイヤーに結びつけます。
共有の認証資格情報は、マルチエージェントシステムで最もリスクの高い構成です。複数のエージェントで共有するサービスアカウントの認証資格情報ではなく、SPIFFE準拠のIDか、同等の暗号学的なワークロードIDフレームワークを使用してください。共有の認証資格情報では、それに依存する他のすべてのエージェントに影響を与えずに、エージェント単位でスコープを限定したり、監査したり、失効させたりすることができません。
サポート回答の下書きのためにCRMにアクセスするエージェントに必要なのは、その操作に限定された認証資格情報です。CRM全体へのアクセスを無期限に認めるトークンではありません。スコープは、利用時に制限するよりも発行時に設定するほうがはるかに確実です。また、有効期間の短いトークンを使えば、認証資格情報が侵害された場合の露出期間を短縮できます。
エージェントのオーケストレーションフレームワークは、サブエージェントを生成します。サブエージェントはツールを呼び出します。ツールはAPIを呼び出します。相互TLSがなければ、侵害されたサブエージェントが、同じ信頼チェーン内でオーケストレーターのエージェントになりすますことができます。認証という土台は、入口だけでなく、チェーンのすべての中継点に及びます。
GitGuardianの「State of Secrets Sprawl 2026」によると、2022年に有効だったシークレットの64%が、2026年になっても失効されていません。認証資格情報のライフサイクル管理は継続的な運用業務であり、エージェントの導入規模が拡大するほど負荷が高まります。また、インシデント管理にも直結します。エージェントに関連するインシデントの後、セキュリティーチームが根本原因として最も多く挙げるのは、失効されるべきだった認証資格情報です。
完全な自律がすべての操作に適しているわけではありません。取り消しのきかない操作や価値の高い操作については、人間の承認者を介して判断してください。OWASPの公式「Top 10 for LLM Applications」では、これをプロンプトインジェクションと過剰なエージェンシーのリスクに対する中核的な緩和策として挙げています。
Auth0の非同期認可は、Client-Initiated Backchannel Authentication(CIBA)標準を基盤として、このパターンを実装しています。エージェントはバックグラウンドで作業し、機密性の高い操作についてのみ、ユーザーに明示的な承認を求めます。
Graviteeの「State of AI Agent Security 2026」によると、AIエージェントをセキュリティーモデルの中で独立したIDを持つ主体として扱っている回答者は、わずか21.9%です。認証とガバナンスがひとつの運用領域として統合されるのは、次の点においてです。
行動ドリフト分析:エージェントの行動が承認された範囲から外れた場合にフラグを立てます
トピックモデリング:少数のログをサンプリングするのではなく、数千件のやり取り全体から、エージェントが実際に何を求められているかを明らかにします
リスクレジストリー:すべてのエージェント、そのスコープ、現在のリスク分類を常に把握できるインベントリーを、リスク責任者に提供します。これらはすべて、エージェントを本番環境に残すかどうかを決める認定ワークフローに反映されます
このレイヤーを持たずに認証フレームワークを構築したチームは、パイロットではなく本番の規模になってからギャップに気づき、はるかに大きなコストを払うことになります。このモデルにおけるポリシーの適用は、一度きりの設定作業ではありません。エージェントとその権限が変化するのに合わせて、リスクレジストリーに照らして継続的に確認するものです。
設計の優れた導入であっても、エージェントを大規模に運用し始めたときに最もよく現れる構造的なパターンに陥ると、失敗につながります。
以下の落とし穴は、企業のエージェント導入で繰り返し見られます。いずれも、セキュリティーだけでなく、ガバナンスと説明責任を損ないます。
長期間有効なキーは、初期のプロトタイプでは機能します。しかし本番環境では、時間とともに権限が蓄積し、特定のタスクにスコープを限定できず、失効させるには手動の操作が必要です。パブリックなGitHubで露出したシークレットの多くは、プロトタイプ用の認証資格情報として始まり、整理もスコープの縮小もされないまま残されたものです。
認証はIDを確認します。認可は権限を定義します。企業のエージェントは、導入時には適切だったものの、現在の運用状況には合わなくなった権限のもとで動いていることがよくあります。認可のスコープ見直しと失効のプロセスを持たずに認証を導入すると、新たなエージェントを導入するたびに拡大するギャップが生まれます。
認証に特化したツールは、アクセス制御とIDの検証という課題を解決します。認証資格情報を可視化するツールが解決するのは、関連しているものの別の課題、つまり認証ではなく露出の検出です。いずれも、ビジネスにとって最も重要なガバナンスの問いに答えるようには作られていません。このエージェントは今も承認された範囲内で動いているか。そうでない場合、誰が責任を負うのか。
優れた認証ツールを導入しても、強力な認証資格情報の管理を、まだ存在しないガバナンスと説明責任のレイヤーと取り違えると、誤った安心感が生まれかねません。
認証に関する議論の多くは、人間からエージェントへの経路に注目しています。ユーザーは、自分の代わりに行動することを、どのようにエージェントに認可するのか。しかしマルチエージェントシステムでは、エージェント間の領域にも同等のリスクがあります。オーケストレーターのエージェントは、過剰な権限を渡さずに、どのようにサブエージェントに委任するのか。初期の導入では、この領域が文書化も強制もされていないことが多くあります。その結果、サブエージェントの行動に対する説明責任にも、明確な担当者がいません。
エージェントのあらゆる操作で確認が表示されると、ユーザーは反射的にリクエストを承認するようになり、人間による監督は形だけのものになります。対話型の承認は、本当にリスクの高い操作に限定してください。また、構造化され文脈が十分に含まれた承認リクエストを使い、一つひとつの判断が形式的なものではなく、意味のあるものになるようにします。
即座に一時停止や失効ができない自律型エージェントは、異常な動作をした瞬間から、常に抱え続ける負債になります。すべてのエージェントIDは、必要に応じて失効できるべきです。また、すべての導入において、無関係なシステムを停止させることなく、エージェントを無効化し、その認証資格情報を無効にする手順を用意し、テストしておく必要があります。
認証は入口の問いに答え、説明責任は結果の問いに答えます。現在、取締役会、リスク責任者、規制当局は、エージェントのアクセスだけでなく、エージェントの説明責任とガバナンスについて問い始めています。
このリストの落とし穴には、すべて共通の根本原因があります。認証を出発点ではなく、終着点として扱っていることです。
認証は必要不可欠であり、2026年には当然の前提です。認証資格情報の窃取、不正アクセス、IDのなりすましは現実の脅威です。本ガイドで紹介したプラットフォームは、それぞれ異なる観点から、こうした脅威に対応しています。
その上の層は、別の問題です。取締役会が問うのは、今四半期にエージェントが認証に成功したかどうかではありません。エージェントが、導入の目的であるビジネス成果を上げているかどうかです。リスク責任者は、問題が起きたときに、自律型エージェントの操作を監査し、取り消し、統制できるかを問います。
認証と説明責任の間にガバナンスレイヤーを構築するとは、ビジネスKPIを成功の指標、行動ドリフトを早期警告、認定ワークフローを統制の仕組みとして扱うことです。このレイヤーは、認証が終わった後に機能します。そして多くの企業では、まだ構築の途中です。
Dataikuは、Dataiku Agent Managementを、まさにそのレイヤーとして構築しました。認証が終わるところから引き継ぐ、ガバナンスと説明責任のインフラストラクチャーです。
本番環境のエージェントには、共有の静的キーではなく、ワークロード固有の暗号学的なIDが必要です。NIST SP 800-207Aは、スコープを限定した短期間の認証資格情報を推奨しています。ワークロードIDにはSPIFFE/SVID、委任にはOAuth 2.0/2.1、エージェント間通信には相互TLSを使います。長期間有効なAPIキーは、依然として最もリスクの高いアンチパターンです。
固定のスケジュールを目指すのではなく、認証資格情報の有効期間を最小限に抑えてください。数分で失効するタスク単位のトークンは、四半期ごとにローテーションする長期間有効なキーよりも優れています。GitGuardianの「State of Secrets Sprawl 2026」によると、2022年に有効だったシークレットの64%が、2026年時点でも有効なままでした。手動のローテーションでは追いつけません。
プラットフォームは各エージェントに個別のIDを割り当て、共有の認証資格情報ではなく、スコープを限定した信頼チェーンによって委任を管理します。Cross-App Accessのような標準により、IDプロバイダーがエージェントとアプリ間の接続を仲介できます。エージェント全体にわたるガバナンスの可視性は、認証の上にある別のレイヤーです。
部分的にしか役立ちません。認証は、侵害されたエージェントがアクセスできる範囲を制限しますが、インジェクションそのものは防げません。OWASPはこれをLLMの最大のリスクに位置づけ、最小権限、出力の検証、人間による承認という多層的な対策を推奨しています。認証では対応できない部分には、行動面のガバナンスで対処します。
料金はMAU、シート、連携アカウントの数などによって異なりますが、ライセンスが本当のコストになることはまれです。より大きなリスクは、認証済みのエージェントが範囲外で動作することです。そのため、予算には認証資格情報だけでなく、ガバナンスも考慮に入れる必要があります。
Merge Agent Handlerは、Merge API, Inc.の商標です。Auth0は、Okta, Inc.の商標です。GitGuardianは、GitGuardian SASの商標です。Dataikuは、上記のいずれの企業とも提携しておらず、推奨も受けていません。本記事で言及している製品の機能、料金、特徴は、すべて一般に公開されている情報に基づいています。情報源の日付は2026年7月です。
Tags