セマンティックオブザーバビリティがAIガバナンスと監査対応力を強化する方法
September 15, 2026/7 min read/Team Dataiku
規制当局から「なぜAIシステムがこの判断を下したのか」と問われたとき、「モデルは通常のパラメータの範囲内で稼働していました」は答えになりません。レイテンシーのグラフやトークン使用量のレポートも同様です。規制当局が求めているのは、システムが何を判断し、どのように推論したのか、そしてその推論がガバナンスフレームワークで求められる範囲内にあったのかを追跡できる記録です。
運用監視では、そうした記録を作ることはできません。そもそも推論を捉えるようには設計されていないからです。セマンティックオブザーバビリティは、まさにそのために構築されました。
本ガイドでは、セマンティックオブザーバビリティが、AIガバナンスと監査対応に必要なエビデンスレイヤーをどのように提供するかを解説します。コンプライアンスにおいて重要な指標、5つのステップからなる導入フレームワーク、そして運用監視とセマンティックオブザーバビリティの差が監査の合否を左右しうる、規制業界のユースケースを取り上げます。
セマンティックオブザーバビリティは、運用指標(レイテンシー、稼働時間、コスト)だけでなく、意味レベルのシグナル(意図との整合性、ポリシーの遵守、推論の質)を監視します。
こうした監視は、ガバナンス上求められる事項にそのまま対応しています。EU AI Actの透明性要件、ISO/IEC 42001の運用管理策、業界固有の監査義務はいずれも、セマンティックオブザーバビリティが生み出すエビデンスを必要としています。
本番環境でのセマンティックオブザーバビリティの取り組みで何を測定するかは、5つの指標の柱(認知、トレーサビリティ、パフォーマンス、セキュリティ、ガバナンス)によって定義されます。
セマンティックオブザーバビリティを基盤としたAIモデルの監査証跡は、モデルが何をしたかだけでなく、なぜそうしたのか、その推論がポリシーの範囲内にあったのかまで記録します。
導入は5つのステップ(計装、タグ付け、評価、アラート、レポート)からなるフレームワークに沿って進め、30日間でパイロット運用できます。
セマンティックオブザーバビリティとは、AIシステムから意味レベルのシグナルを取得分析する取り組みです。具体的には、モデルが何を意図したのか、どのように推論したのか、ポリシーを遵守したのか、そして出力がユーザーの実際の質問に沿っていたのかを捉えます。
運用監視との違いは本質的なものです。運用監視が捉えるのは、応答時間、エラー率、トークン消費量、モデルのバージョンといったインフラのシグナルです。これらのシグナルは、システムが稼働していることを確認するものです。
一方、セマンティックオブザーバビリティが捉えるのは品質のシグナルで、次のような問いに答えるものです。
出力は正確だったか?
組織のコンテンツポリシーに従っていたか?
推論の過程に根拠のない推測が含まれていなかったか?
この種類のクエリに期待される挙動パターンから、応答が逸脱していなかったか?
意味レベルのシグナルは、いくつかの仕組みによって取得されます。ポリシータグは、どのガバナンスポリシーが評価され、出力がそれぞれに合格したか不合格だったかを示すメタデータを出力に付与します。意図分類スコアは、出力がユーザーの実際の質問にどれだけ的確に答えたか、関連はあっても異なる質問に答えてしまっていないかを測定します。推論トレースは、入力から検索、生成に至るまでの過程を段階ごとに記録し、モデルの判断プロセスを検証可能にします。
たとえば、ある企業のチャットボットが、顧客から解約に関する問い合わせを受けたとします。ある企業のチャットボットが、顧客から解約に関する問い合わせを受けたとします。運用監視で確認できるのは、応答が180ミリ秒でエラーなく返されたことです。一方、セマンティックオブザーバビリティでは、応答が(廃止された旧版ではなく)現行の解約ポリシーを引用していたこと、(一般的な回答ではなく)その顧客のアカウント種別に応じた内容だったこと、そして解約依頼に関する組織のコンプライアンスガイドラインに違反する引き留めの文言を含んでいなかったことを確認できます。
どちらのレイヤーも、システムが応答したことは検知しました。しかし、その応答が正確で、コンプライアンスに準拠し、適切だったかを判断できたのは、セマンティックオブザーバビリティだけです。
セマンティックオブザーバビリティは、AIガバナンスの要件が求めるエビデンスに直接対応します。
EU AI Actにおける高リスクAIシステムの透明性とログ記録の要件は、当初2026年8月に適用開始の予定でした。しかし、2026年7月27日に発効したAIに関するデジタルオムニバス(規則(EU)2026/1744)により、これらの義務は2027年12月2日まで延期されました。
期限は変わりましたが、エビデンスの要件は変わっていません。セマンティックオブザーバビリティは、正確な期日がいつであっても企業が必要とするものを生み出します。出力がどのように生成されたかを示す推論トレース、コンプライアンスを証明するポリシー遵守ログ、そしてシステムの挙動が時間を通じて定められた範囲内にとどまっていたことを示すドリフト監視です。今のうちにこのエビデンスレイヤーを構築しておけば、期限間際になってコンプライアンス対応に追われる事態を避けられます。
箇条8(運用)は、AIシステムが適切な人間による監督のもとで、定められたパラメータの範囲内で機能していることを示す、文書化されたエビデンスを求めています。セマンティックオブザーバビリティは、評価スコア、ポリシータグの結果、エスカレーションの記録といった、この箇条を満たす運用データを提供します。
金融分野の規制当局は与信判断の説明可能性を、医療分野では臨床上の推奨の追跡可能性を、保険分野では保険金請求処理における判断根拠の文書化を求めています。いずれの場合も、監査人に必要なのは、モデルが呼び出されたことを示すログ以上のものです。モデルが何を判断し、なぜその判断を下し、その判断がポリシーの範囲内にあったのかを示すエビデンスが必要なのです。
コンプライアンスの根幹となるのは、判断のトレーサビリティです。Dataiku/Harris Pollによる800人のデータリーダーを対象とした調査に基づく「Global AI confessions report: data leaders edition」によると、95%が、AIシステムが特定の判断に至った過程を完全には追跡できないと認めています。セマンティックオブザーバビリティを基盤としたAIモデルの監査証跡は、すべての出力を、その推論の過程、合格したポリシーチェック、アクセスしたデータ、そして運用の根拠となったガバナンス承認に結びつけます。監査人から「このモデルがこの申込者について否決を推奨した理由を示してほしい」と求められたとき、監査証跡はモデルが呼び出されたことを示すログではなく、追跡可能な回答を提示します。
セマンティックドリフトのアラートを特定のガバナンスポリシーに紐づけるリスクダッシュボードは、監視から対応までのループを完結させます。ポリシー遵守スコアが定められたしきい値を下回ってアラートが発生すると、ダッシュボードには、どのポリシーに違反しているのか、どの種類のクエリが影響を受けているのか、問題がいつ始まったのかが表示され、適切なレビュー担当者へ問題がルーティングされます。
本番環境でのセマンティックオブザーバビリティの取り組みで何を測定するかは、5つの指標の柱によって定義されます。各柱にはそれぞれ具体的なKPIがあり、サービスレベル目標(SLO)の管理やガバナンスレポートに活用されます。
モデルの推論と出力の質を測定します。 KPI:ハルシネーション率(根拠のない主張を含む出力の割合)、意図整合スコア(ユーザーの実際の質問に答えている出力の割合)、推論の一貫性(出力のロジックが前提から筋道立てて導かれているか)。
判断記録の網羅性を測定します。 KPI:監査証跡の網羅率(完全な推論トレース、出典の引用、ポリシータグの結果を備えた出力の割合)、データリネージのカバー率(ソースから特徴量に至るまでの来歴が文書化されているモデル入力の割合)。
ビジネス目標に対する出力の有効性を測定します。 KPI:タスク完了率(定められた成果を達成したエージェントとのやり取りの割合)、ユーザー満足度スコア(出力の質に関する構造化されたフィードバックを通じて収集)。
AIシステムの境界の健全性を測定します。 KPI:特権APIの呼び出し率(機密性の高いシステムやデータにアクセスするエージェントのアクションの頻度)、プロンプトインジェクションの検出率(モデルに到達する前に捕捉された敵対的入力の割合)、個人を特定できる情報(PII)の露出インシデント数(マスキングされるべき個人情報を含んでいた出力の件数)。
ガバナンス管理策の有効性を測定します。 KPI:ポリシー遵守率(適用されるすべてのポリシーチェックに合格した出力の割合)、エスカレーション対応時間(ガバナンスアラートから人による対応までの時間)、ドリフト検知のレイテンシー(挙動の変化から検知までの時間)。
これらの指標は、許容される品質のしきい値を定めるSLOに反映されます。例:「顧客向け出力の95%が、5段階評価でポリシー遵守スコア4以上を達成すること(毎週測定)」。レビューの頻度は、安定稼働しているシステムでは毎月、デプロイ後の最初の90日間やモデル更新後は毎週とします。
計装からコンプライアンスレポートまで、導入は5つのステップからなるフレームワークに沿って進めます。
すべてのAIとのやり取りを、構造化されたメタデータとともに記録します。具体的には、入力プロンプト、(検索拡張生成(RAG)システムの場合は)検索されたコンテキスト、出力された応答、モデルのバージョン、タイムスタンプ、ユーザー/セッションの識別子です。このテレメトリレイヤーが、以降のすべての基盤となります。
すべての出力にポリシータグを付与します。各タグには、出力が特定のガバナンスチェック(事実の正確性、ポリシーへの準拠、安全性のスクリーニング、フォーマットの遵守など)に合格したか不合格だったかが記録されます。タグは事後的にではなく推論時に付与されるため、ガバナンスの記録は出力と同時に作成されます。
自動評価(推論の質にはLLM-as-a-judge、正確性にはセマンティック類似度、ポリシー準拠にはルールベースのチェック)と、サンプリングによる人間のレビューを用いて、5つの指標の柱に照らして出力をスコアリングします。
いずれかの指標がSLOを下回った場合に発生する、しきい値ベースのアラートを設定します。アラートは適切な関係者にルーティングします。認知に関するアラートはAIチームへ、セキュリティに関するアラートはセキュリティチームへ、ガバナンスに関するアラートはコンプライアンスチームへ送ります。アラート疲れは現実的なリスクであるため、誤検知を最小限に抑えるようしきい値を調整し、アラートの件数を毎月見直しましょう。
テレメトリ、タグ、評価のデータから、監査に対応できるコンプライアンスレポートを作成します。レポートは、(規制当局からの要請に備えて)オンデマンドで作成できるようにするとともに、(社内のガバナンスレビューのために)四半期ごとに自動生成されるようにしておく必要があります。
AIモデルの監査証跡のためのデータリネージの取得:すべてのモデル入力は、ソースシステムから、適用されたすべての変換を経て、モデルに到達した特徴量の値に至るまで追跡できるようにしておく必要があります。このリネージこそが、特定の出力が生成された理由を監査人が再構築するためのフォレンジック証拠となります。
導入は、1週間ごとに1つのステップを進めるシンプルな流れです。
第1週:1つの本番AIシステムにテレメトリを計装する。
第2週:ポリシータグと自動評価を設定する。
第3週:アラートとダッシュボードを設定する。
第4週:最初のコンプライアンスレポートを作成し、関係者とレビューする。
フレームワークをエンドツーエンドで担うのは、次の4つの役割です。
DevOps:計装とアラートのインフラを担当。
リスク:指標のしきい値の定義とSLOの設定を担当。
コンプライアンス:レポートのレビューと規制要件とのマッピングを担当。
AIチーム:評価手法とタグの設定を担当。
すべての出力を完全に評価すると、大規模ではコストがかさむため、サンプリングは計画的に行う必要があります。
完全な評価は、無作為に抽出した5~10%のサンプルに適用する。
軽量なチェック(ポリシータグとルールベースのフィルタ)は、すべての出力に実行する。
軽量なチェックでフラグが立った出力には、自動的に完全な評価を実行する。
AI Successのためのプラットフォームを提供するDataikuは、Dataiku Governを通じて承認、監査証跡、ライフサイクルの追跡を一元化し、セマンティックオブザーバビリティで得られた知見をガバナンスのアクションにつなげるコンプライアンス基盤を提供します。評価によってドリフトの問題が特定されると、調査、修正、再評価、承認という是正のワークフローが、モデルが稼働しているのと同じプラットフォーム内で実行されます。
ガバナンスのためのセマンティックオブザーバビリティを支えるツールは3つのカテゴリに分けられ、それぞれがスタックの異なるレイヤーを担います。
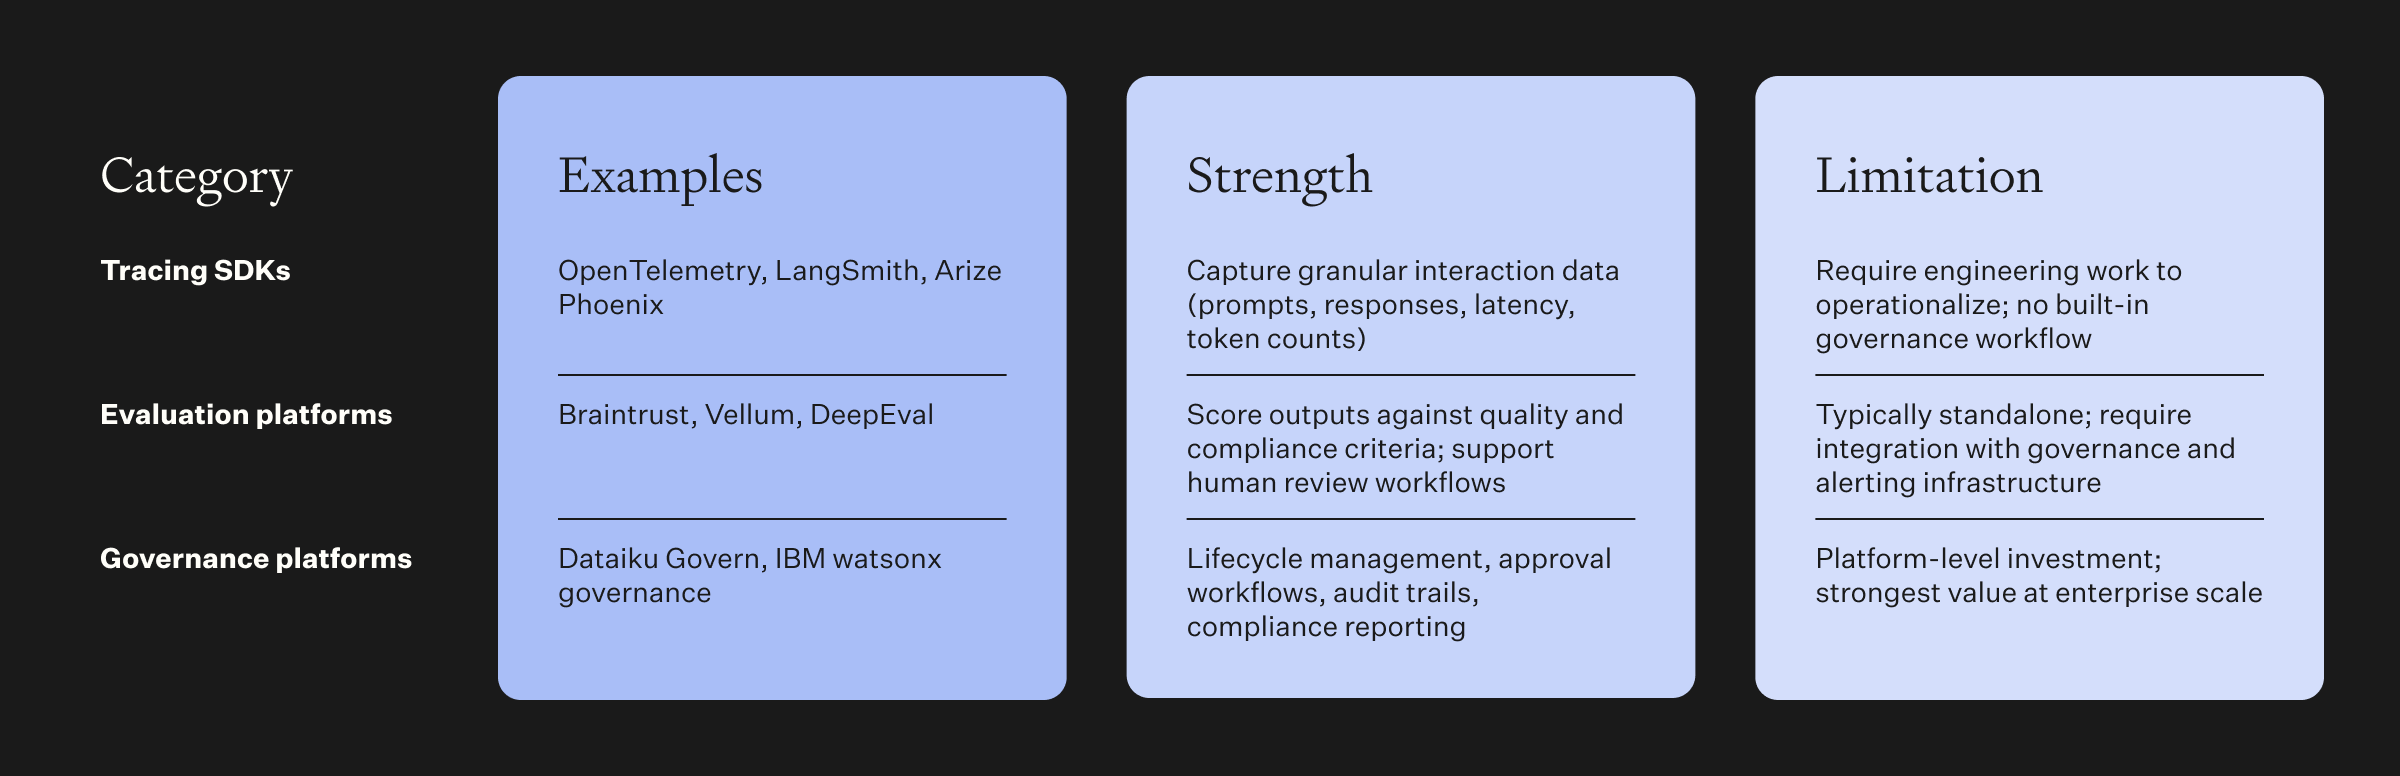
画像をクリックするとPDFで全体を表示できます
オープンスタンダードの潮流:OpenTelemetryは、AIシステムの計装における事実上の標準になりつつあります。ベンダーに依存しないテレメトリ収集を可能にし、その後のあらゆる分析基盤やガバナンスプラットフォームにデータを送ることができます。ゼロから始めるチームは、柔軟性を保つために、独自のSDKではなくOpenTelemetryで計装することをおすすめします。
既存のセキュリティシステムとの統合:セマンティックオブザーバビリティのデータは、他のエンタープライズシステムを監視しているのと同じSIEM(セキュリティ情報イベント管理)基盤に送るべきです。これにより、AIの運用と既存のセキュリティ運用との間の可視性のギャップがなくなり、AIガバナンスのアラートが確立されたインシデント対応ワークフローで処理されるようになります。
コストとプライバシーへの配慮:トレースと評価は、膨大な量のデータを生み出します。保持ポリシーは(ストレージ容量ではなく)規制要件に基づいて定め、データ最小化の原則を適用しましょう。技術的に可能なものをすべて取得するのではなく、ガバナンスに必要なものだけを取得します。
融資審査エージェントは、信用データ、収入確認、リスクモデルを用いて申込みを評価します。セマンティックオブザーバビリティは、すべての判断について推論トレースを取得します。どの要因がスコアに寄与したのか、どのポリシールールが適用されたのか、そしてその判断がエージェントの権限の範囲内だったのかを記録します。公正融資の監査で特定の否決に関するエビデンスを求められた場合、監査証跡は、データ入力、モデルのバージョン、評価されたポリシーチェックを含む、判断の過程全体を提示します。
主要指標:消費者信用に影響するすべての判断について、監査証跡の網羅率100%
保持期間:ECOAのRegulation Bに基づき最低25か月。ただし多くの金融機関は、社内のリスク管理やBSA/AMLのポリシーに基づき、融資記録をさらに数年長く保持しています。
臨床文書作成エージェントは、退院サマリーを作成するために保護対象保健情報(PHI)にアクセスします。セマンティックオブザーバビリティは、エージェントがどのPHIの項目にアクセスしたのか、そのアクセスがエージェントの権限の範囲内だったのか、そして作成されたサマリーに、受信者のアクセスレベルに応じて秘匿すべき情報が含まれていなかったかを監視します。
主要指標:四半期あたりの不正なPHI露出インシデントがゼロ
保持期間:HIPAAに基づき6年間
保険金請求処理エージェントは、損害報告を評価し、保険契約の条件と照合して、支払額の推奨を作成します。時間の経過とともに、データのパターンが変化したり、エージェントの設定が見直されないまま契約条件が更新されたりすることで、エージェントの推奨が本来意図された挙動から逸脱する可能性があります。セマンティックオブザーバビリティは、現在の推奨の分布を過去のベースラインと比較し、その変化が定められたしきい値を超えた場合にアラートを発することで、このドリフトを検知します。
主要指標:推奨のドリフトが、四半期あたりベースラインから5%未満の偏差
保持期間:各州の保険規制要件に基づき、通常5~10年
セマンティックオブザーバビリティは、AIガバナンスを定期的なレビュー作業から、継続的な運用の取り組みへと変えます。そのメリットは具体的です。
透明性:すべてのAIの判断に、追跡可能な推論の過程があります。
コンプライアンス:監査に対応できるエビデンスが、要請を受けてから集めるのではなく、自動的に生成されます。
迅速な是正:ドリフトやポリシー違反が、年次監査で発覚するのではなく、リアルタイムで検知されます。
信頼:関係者は、AIシステムが承認された範囲内で運用されていることを確認できます。
今四半期中に取り組みを始めるための3つのアクションは次の通りです。
最もリスクの高いAIシステムと最も厳格な規制要件に基づいて、5つの指標の柱に優先順位を付ける。
30日間の展開スケジュールに沿って、1つの本番システムで5つのステップからなる導入フレームワークをパイロット運用する。
各指標の柱にSLOを設定し、30日の時点で結果をレビューしてしきい値を調整する。
Dataikuは、モデルやエージェント全体にガバナンスとオブザーバビリティを組み込みます。監査は、もう慌てて準備するものではなく、日常業務の一部になります。
EU AI ActやISO/IEC 42001といった規制フレームワークは、AIシステムがコンプライアンスに準拠した説明可能な出力を生み出していることを示すエビデンスを、ますます求めるようになっています。運用監視で証明できるのは、システムが稼働したことだけです。セマンティックオブザーバビリティは、システムが正しく、ポリシーの範囲内で、監査人が追跡できる推論によって稼働したことを証明します。
本番環境レベルのAIモデルの監査証跡には、モデルのバージョン、入力の来歴、検索されたコンテキスト、完全な推論トレース、ポリシータグの結果、提供された出力、そして人によるレビューのアクションを含めるべきです。それぞれにタイムスタンプを付け、適用される規制上の保持期間に合わせて、変更不可能なログに保存します。
セマンティックオブザーバビリティは、エビデンスを継続的に生成することで、AIの監査対応を支援します。ポリシータグは推論時にコンプライアンスを記録し、推論トレースは判断の根拠を取得し、ドリフト監視は挙動の変化を、事後ではなく監査での指摘事項になる前に検知します。
繰り返し見られるギャップは4つあります。不完全な監査証跡、ガバナンスの承認を得ずにデプロイされた文書化されていないモデルの変更、定期レビューの合間に監視されていないドリフト、そしてAIシステムやチーム間で一貫しないポリシーの適用です。
セマンティックオブザーバビリティは、3つの仕組みによってコンプライアンスリスクを検知します。ポリシー遵守の監視は、不合格となったガバナンスチェックをリアルタイムでフラグ付けします。挙動のドリフト検知は、コンプライアンス基準に違反する可能性のあるベースラインの変化を捉えます。そして推論トレースの分析は、集計された指標では見落とされる、根拠のない推測や偏ったロジックを浮き彫りにします。
IBM watsonxは、International Business Machines Corporationの商標です。DataikuはIBMとは提携関係にありません。本記事で言及している製品機能はすべて、2026年5月時点で一般に公開されている情報に基づいています。
Tags